EU AI Act für Unternehmen: sichere KI-Software im DAM
Warum der EU AI Act Unternehmen jetzt zum Handeln zwingt
Der EU AI Act fuehrt risikobasierte Pflichten fuer Anbieter und Betreiber bestimmter KI-Systeme ein. Fuer Unternehmen werden dadurch insbesondere Transparenz, Dokumentation, Risikobewertung und Governance wichtiger.
Besonders betroffen sind KI-Anwendungen im Digital Asset Management, Marketing und der automatisierten Medienanalyse. Wenn Inhalte analysiert, klassifiziert, verschlagwortet oder veroeffentlicht werden, brauchen Unternehmen klare Prozesse und Nachweise.
Warum KI DSGVO und EU AI Act zusammen gedacht werden muessen
KI und DSGVO beruehren oft dieselben Grundlagen: Datenfluesse, Zweckbindung, Transparenz, Rechte der Betroffenen und Kontrollmoeglichkeiten. Wenn KI im DAM eingesetzt wird, entstehen neue Fragen: Welche Daten verlassen das System? Welche Drittanbieter sind beteiligt? Welche Verarbeitung ist dokumentiert?
Besonders kritisch wird es, wenn personenbezogene Daten verarbeitet oder Inhalte automatisiert bewertet werden. Unternehmen sollten deshalb dokumentieren koennen, welche KI-Systeme eingesetzt werden, welche Daten verarbeitet werden und welche Schutzmassnahmen greifen.
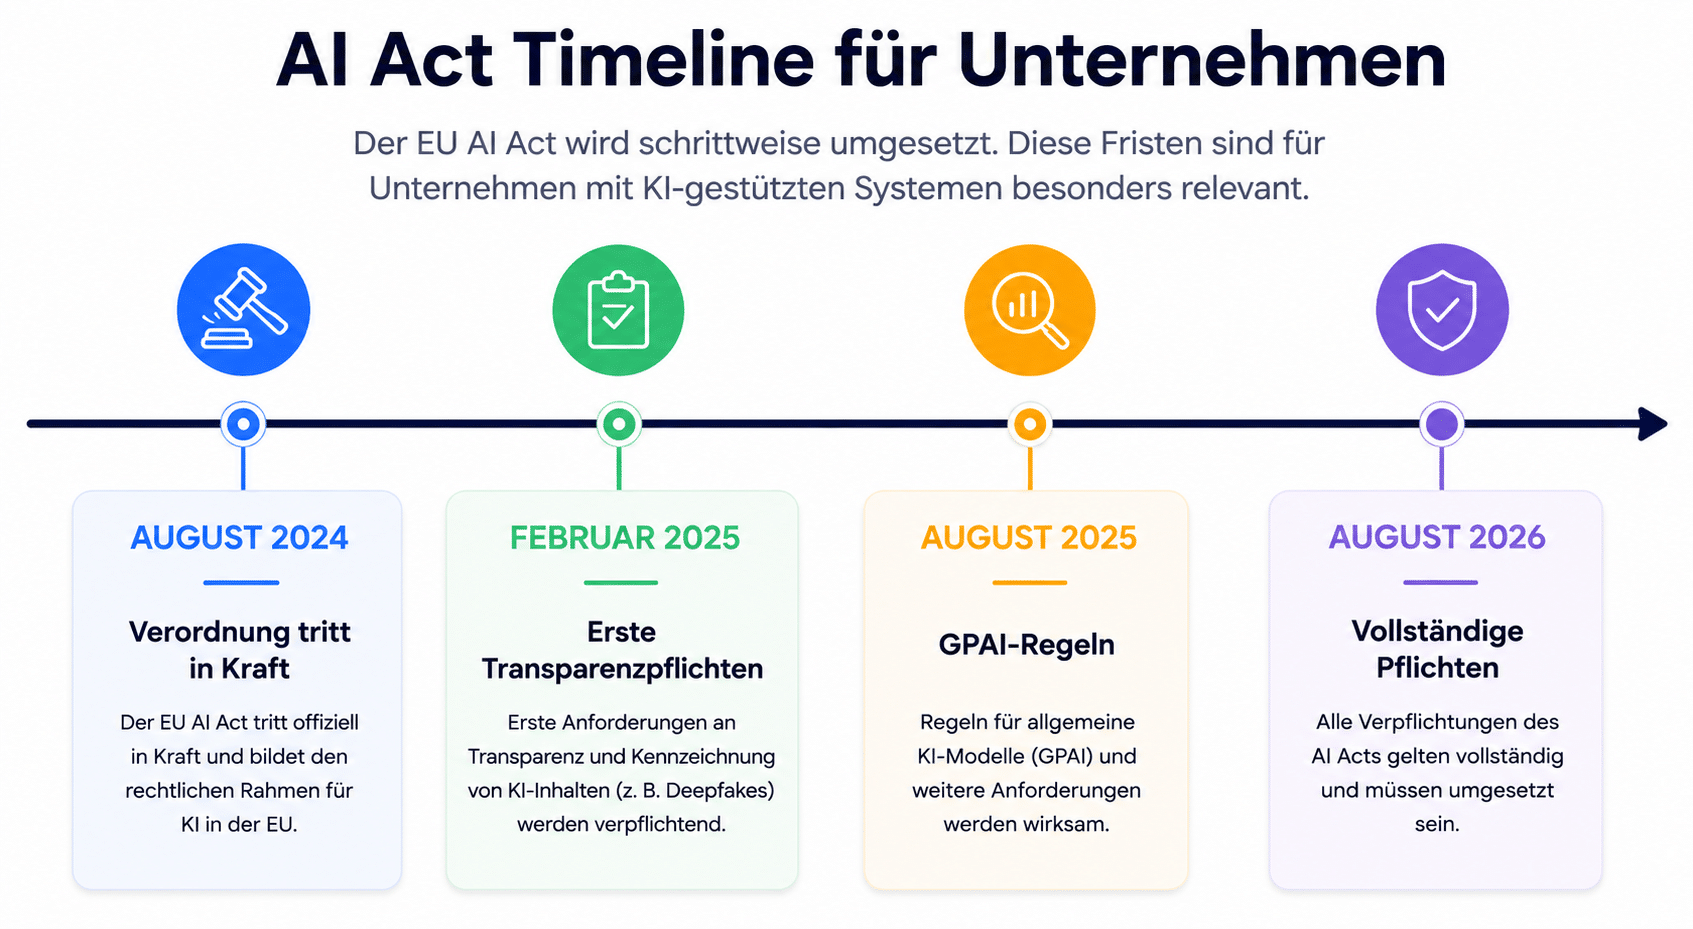
AI-Act-Timeline fuer Unternehmen
Der AI Act gilt stufenweise. Unternehmen sollten die Uebergangsfristen nutzen, um KI-Systeme zu inventarisieren, Verantwortlichkeiten zu klaeren und Governance-Prozesse aufzubauen.
| Zeitpunkt | Relevanz |
|---|---|
| 1. August 2024 | Der AI Act ist in Kraft getreten. |
| 2. Februar 2025 | Verbote bestimmter KI-Praktiken und AI-Literacy-Anforderungen gelten. |
| 2. August 2025 | Governance-Regeln und GPAI-Pflichten werden relevant. |
| 2. August 2026 | Weitere Pflichten und Transparenzanforderungen greifen. |
Was Unternehmen jetzt konkret tun sollten
Aus Governance- und Compliance-Sicht sollten Unternehmen KI-Systeme erfassen, Datenfluesse analysieren, Klassifizierungen vornehmen und Verantwortlichkeiten klaeren.
- KI-Systeme inventarisieren und klassifizieren
- Datenstandorte, Drittanbieter und Subprozessoren pruefen
- Rollen, Freigaben und menschliche Kontrolle dokumentieren
- KI-generierte oder KI-bearbeitete Medien kennzeichnen
- AI-Literacy und interne Nutzungsregeln organisieren
Warum sichere KI-Software zum Wettbewerbsfaktor wird
Viele SaaS-Loesungen integrieren KI-Funktionen ueber externe APIs. Fuer Unternehmen entsteht dadurch haeufig ein Kontrollproblem: Welche Daten verlassen die Plattform, werden an externe Modelle uebertragen und unterliegen welchen Subprozessoren?
Geschlossene, kontrollierbare KI-Architekturen werden deshalb zu einem wichtigen Auswahlkriterium. Unternehmen fragen zunehmend, wo Daten verarbeitet werden, welche Modelle beteiligt sind und wie transparent KI-Prozesse dokumentiert werden.
Warum externe KI-APIs zum Compliance-Risiko werden koennen
Externe KI-APIs koennen leistungsfaehig sein, aber sie erhoehen Komplexitaet bei Datenschutz, Informationssicherheit und Nachweisfuehrung. Kritisch sind vor allem unklare Datenfluesse, internationale Verarbeitung, dynamische Modellbedingungen und fehlende Auditierbarkeit.
Whitepaper: KI-Sicherheit und Compliance im DAM
Das Whitepaper zeigt, welche Risiken durch externe KI-Integrationen entstehen, warum geschlossene KI-Systeme strategisch relevanter werden und wie Unternehmen KI DSGVO-konform einsetzen koennen.
Whitepaper herunterladenFazit: sichere KI-Software wird zur strategischen Infrastruktur
Der EU AI Act markiert einen grundlegenden Wandel im Umgang mit KI-Systemen in Unternehmen. Kuenftig reicht es nicht aus, KI funktional einzusetzen. Unternehmen muessen nachvollziehen koennen, wie Systeme arbeiten, welche Daten verarbeitet werden und welche Risiken entstehen.
Im Digital Asset Management wird KI dadurch zunehmend zum Infrastruktur-, Sicherheits- und Governance-Thema.